

HTTPSとは?意味やHTTPとの違い、仕組みをわかりやすく解説
「https://」から始まるURLを目にする機会は多くても、HTTPSの意味や必要性まで理解している方は少ないかもしれません。HTTPSは、Webサーバーとブラウザ間の通信を暗号化し、情報を安全にやり取りするための仕組みです。この記事では、HTTPとの違いやSSL/TLSとの関係、SEOへの影響、HTTPS化の手順と注意点まで、Webサイトの制作・運用担当者向けにわかりやすく解説します。
<この記事で紹介する4つのポイント>
- HTTPSはSSL/TLSによって通信を暗号化し、盗聴・改ざん・なりすましを防ぐ通信プロトコルである
- HTTPとの違いは暗号化の有無であり、URLの表記や鍵マーク、ポート番号にも表れる
- Googleは2014年にHTTPSをランキングシグナルに使用すると発表し、現在は対応が前提になっている
- HTTPS化は証明書の設定、混在コンテンツの解消、301リダイレクト、各種ツールの再登録という流れで進める
HTTPSとは?意味と読み方
HTTPSとは、WebブラウザとWebサーバーの間でやり取りされるデータを暗号化し、安全に送受信するための通信プロトコルです。プロトコルとは、コンピューター同士が情報をやり取りするときの約束事を指します。
正式名称の意味、読み方、そしてアドレスバーの「https://」が示す内容を順に押さえていきましょう。
HTTPSの正式名称と意味
正式名称は「Hypertext Transfer Protocol Secure」で、Web上の情報を安全にやり取りするための通信プロトコルを意味します。末尾の「Secure」が示すとおり、従来のHTTPに安全性を確保する仕組みを組み合わせて拡張した規格です。
安全性を支えているのは、SSL/TLSと呼ばれる暗号化技術です。HTTPによる通信は平文、つまり暗号化されていないデータのまま流れるため、途中で内容を盗み見られる恐れがあります。HTTPSでは仮に傍受されても、第三者には意味の通らない文字列としてしか映りません。
HTTPSの読み方
「エイチティーティーピーエス」と、アルファベットを一文字ずつそのまま読むのが一般的です。5文字を順に読み上げるだけなので、特別な読み方を覚える必要はありません。
正式名称は、カタカナで「ハイパーテキスト・トランスファー・プロトコル・セキュア」と表記されます。ただし打ち合わせの場でここまで読み上げる場面はほとんどなく、略称で呼ぶのが通例です。暗号化されていないHTTPは「エイチティーティーピー」と読むため、両者は末尾に「エス」が付くかどうかで聞き分けられます。
URLの「https://」が示すもの
アドレスバーの先頭が「https://」で始まっていれば、そのサイトは暗号化通信に対応していることを示します。この表記とあわせて鍵マークが表示され、通信が保護されている状態だと視覚的に伝えられます。
反対に「http://」で始まるサイトは、データが平文のまま送受信されるため、鍵マークの代わりに注意や警告のマークが並びます。まずは自社サイトを開き、先頭がhttpsになっているか、鍵マークが出ているかを確認しておきましょう。訪問者も同じ場所を見て安全性を判断しています。
HTTPとHTTPSの違い
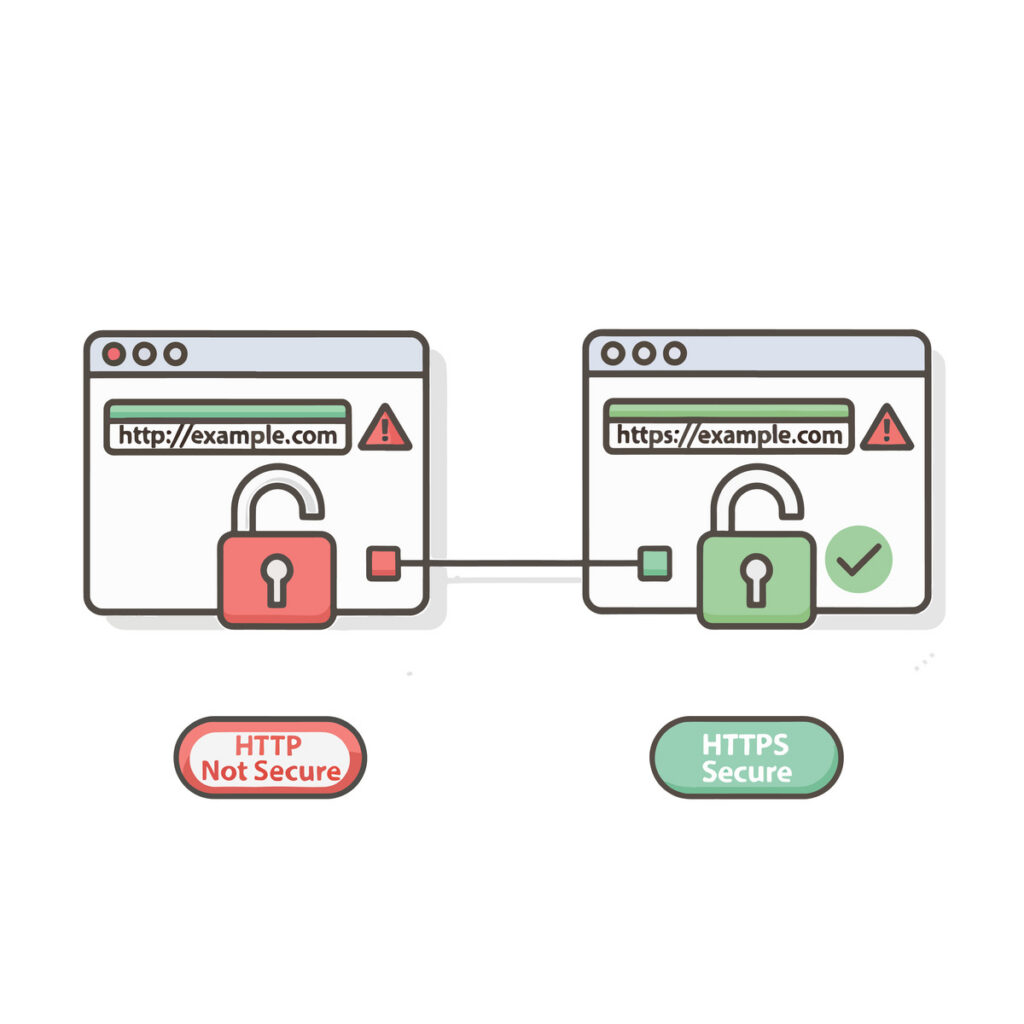
表記は一文字違うだけですが、HTTPとHTTPSには通信の安全性という点で大きな差があります。どちらもWebページを表示するためにWebサーバーと通信する取り決めであり、分かれ目になるのは暗号化の有無です。
違いはブラウザ上の表示や、通信に使われるポート番号にも現れます。3つの観点から、自社サイトがどちらの状態にあるのかを見極めましょう。
通信内容が暗号化されているかの違い
HTTPとHTTPSの最も大きな違いは、通信内容がSSL/TLSによって暗号化されているかどうかにあります。HTTPは平文で情報を流すため、第三者に傍受されると内容がそのまま読み取られてしまいます。
郵便物にたとえると、HTTPは配達の途中でのぞき見される可能性があるハガキ、HTTPSは糊付けされた封筒に入った手紙にあたります。ログイン時のパスワードやクレジットカード情報が暗号化されないまま流れれば、個人情報の漏えいに直結しかねません。問い合わせフォームや会員登録ページを持つ企業サイトでは、暗号化の有無がそのまま信頼を左右します。
ブラウザの表示(鍵マーク・警告)の違い
同じページでも、HTTPかHTTPSかでブラウザの表示は変わります。HTTPSのサイトではアドレスバーの先頭に鍵マークが並び、HTTPのサイトでは鍵マークが表示されず「保護されていない通信」といった警告文が常時出ます。
警告の見え方には段階があり、フォームやログイン画面で情報を入力しようとすると、表示はさらに強調されます。訪問者はサイトを開いた瞬間に信頼できるかを判断しているため、警告が出ているだけで問い合わせや会員登録の手前で離脱される要因になりかねません。
URLのポート番号の違い
HTTPは80番、HTTPSは443番と、既定のポート番号が分かれています。ネットワークにおけるポートとは、通信の出入口にあたる仮想的な地点を指し、1台のコンピューターは複数のポートを開いて通信を受け取ります。
ポートはそれぞれ特定のサービスや処理に結び付いており、プロトコルごとに使う番号が異なります。同じサーバーでも、暗号化しない通信と暗号化する通信は別の入口で受け付けているのです。普段の閲覧で番号を意識する場面はほとんどありませんが、サーバーの設定を確認するときや担当者と話すときには手がかりになるでしょう。
HTTPSの歴史と普及の経緯
1990年代後半から使われてきたHTTPSは、決して新しい技術ではありません。ただし登場した当初は、限られた場面だけで使う特別な仕組みという位置づけでした。
誕生の背景、検索エンジンの方針転換、そして現在の対応状況という3つの流れをたどると、HTTPS化が「やって当然」の施策として語られるようになった理由が見えてきます。
HTTPSが誕生した経緯
誕生したのは1990年代後半で、SSL(Secure Sockets Layer)という暗号化技術が基盤になりました。当時使われていた場面は、インターネットバンキングやECサイト(Electronic Commerce Site )のように、金銭や個人情報を直接扱うごく一部に限られていたのです。
その後、注文フォームや問い合わせフォームのページだけを暗号化する手法が、多くの企業サイトで採用されました。サーバー会社が用意した保護領域を間借りする共有SSLと呼ばれる方式で、必要な場所だけを守る部分的な対策として広まっていきます。
Googleの方針発表による普及の経緯
普及が一気に加速したきっかけは、2014年8月にGoogleがHTTPSをランキングシグナルに使用すると公式に発表したことです。安全な接続を使っているかどうかを検索順位の判定要素に取り入れると示され、すべてのサイト所有者に切り替えが呼びかけられました。
2017年以降は、主要なブラウザがhttpのページに警告を表示する仕様へと変わっていきます。フォームに文字を入力すると警告が出る段階から、ページを開いただけで警告が出る段階へと、表示は段階的に強化されました。検索エンジンからの評価とブラウザ上の警告が重なった結果、小規模なサイトでも切り替えが避けられない流れになったのです。
現在の普及率
対応の度合いは、ブラウザの計測データにはっきり表れます。Googleが公開する透明性レポートによると、同社ブラウザでのページ読み込みのうちHTTPSが占める割合は、2015年時点の30〜45%から2020年ごろには95〜99%まで上昇しました。
Let’s Encryptが公開する統計でも、世界全体で読み込まれるページのうちHTTPSの割合はおよそ80%、米国では95%前後で推移しています。2026年10月には主要なブラウザの既定設定が変わり、HTTPSに対応していない公開サイトへ初めてアクセスする際に、警告と確認が表示される予定です。
HTTPSとSSL/TLSの関係
SSL/TLSはデータを暗号化するためのプロトコルであり、HTTPSはそのSSL/TLSを使って安全にHTTP通信を行うための仕組みです。広い意味ではどちらも通信を安全にするものですが、役割の位置づけが異なります。
用語の違い、証明書の役割、種類という順に整理すると、証明書が必要な理由もつかめます。
SSLとTLSの違い
SSLとTLSは同じ役割を担う暗号化プロトコルであり、SSLの次世代規格がTLS(Transport Layer Security)にあたります。現在のHTTPS通信で実際に使われているのはTLSです。
呼び名が併記されるのは、SSLという言葉が長く定着してきたためです。SSL3.0にも脆弱性が見つかったことから対応は打ち切られ、TLSも1.0および1.1に脆弱性が確認されました。現在はTLS1.2と、より新しいTLS1.3が使われており、国が関与するガイドラインでもTLS1.2以上の利用が前提です。実務では「SSL証明書」「SSL化」という表現が残っているため、言葉としてのSSLと中身としてのTLSは区別して考えましょう。
※関連記事:SSLとは? 意味や仕組み、企業ホームページ導入のメリットを分かりやすく解説
SSLサーバー証明書が果たす役割
SSLサーバー証明書は、暗号化に必要な鍵とWebサイト運営者の情報を含んだ電子証明書です。これをWebサーバーにインストールすると、暗号化通信ができるようになるだけでなく、訪問者が自分でサイトの運営組織を確認できるようになります。
発行するのは、認証局と呼ばれる第三者機関です。認証局はドメインの使用権と運営者の実在性を審査したうえで証明書を発行し、証明書にはドメイン名や公開鍵、有効期限、発行者の情報が記載されます。情報を暗号化する役割と、運営者の実在を示す役割の2つを担う仕組みです。訪問者はアドレスバーの鍵マークをクリックするだけで発行内容を確かめられます。
SSL証明書の3つの種類
証明書は認証の厳しさによって、ドメイン認証(DV)、企業認証(OV)、拡張認証(EV)の3種類に分かれます。DVはドメインの所有確認だけで発行が速く、OVは企業の実在確認を伴い、EVは最も厳格な審査を経て、証明書内に厳格な審査を経た組織の実在情報が記録されており、鍵マーク(接続情報)の詳細からその実在性を確認できる点が違いです。
無料で使える証明書もありますが、認証レベルはDVのみで、サポートが限定的だったり有効期限が短かったりします。個人ブログや小規模サイトなら無料でも足りますが、企業サイトやECサイトでは有料の証明書を選び、信頼性とサポート体制を確保しておくと安心できます。
HTTPS通信の仕組み
HTTPSが安全とされる根拠は、暗号化、通信相手の認証、改ざんの防止という3つの働きが組み合わされている点にあります。これを支えているのが、2種類の鍵を使い分ける暗号化の方式と、通信を始める前に交わされる確認のやり取りです。
仕組みまで理解しておくと、証明書の期限切れや設定の不備がなぜ警告につながるのかも判断できます。暗号化の方式、接続を確立する流れ、実在証明の役割という順に解説します。
公開鍵暗号方式による暗号化の仕組み
公開鍵暗号方式では、公開鍵で暗号化したデータは対になる秘密鍵でしか元に戻せません。公開鍵は誰でも入手できる鍵で、秘密鍵はサーバーの所有者だけが持ちます。訪問者がサイトへ情報を送っても途中で第三者が内容を読み取れないのは、この仕組みがあるからです。
ただし公開鍵暗号方式は計算の負荷が重く、すべての通信に使い続けると効率が落ちます。そこでHTTPSでは、最初のやり取りだけ公開鍵暗号方式で共通鍵を安全に受け渡し、その後は処理が速い共通鍵暗号方式で通信を続け、安全性と速さを両立させています。
SSL/TLSハンドシェイクの仕組み
ブラウザとサーバーが安全な接続を確立するまでに交わす一連の往復通信を、SSL/TLSハンドシェイクと呼びます。まずブラウザ側から、暗号化通信で接続したいという要求がサーバーへ送られます。
続いてサーバーから、公開鍵が付いたサーバー証明書が届きます。ブラウザは証明書を検証し、本物だと確認できたら公開鍵で共通鍵を暗号化して送り返します。サーバー側が秘密鍵で復号できれば双方が同じ共通鍵を持った状態になり、ここから暗号化通信が始まります。この段取りを踏むからこそ、入口の安全を確かめたうえで本文のやり取りに進めるのです。
電子証明書による実在証明の仕組み
証明書を受け取ったブラウザは、発行元の認証局が信頼できるか、有効期限内かどうか、改ざんされていないかを確かめます。問題がなければ、証明書内の公開鍵を使って安全な通信が始まります。
検証に使われるのは、認証局が発行したルート証明書です。ルート証明書はブラウザに標準で搭載されているため、訪問者があらためて何かをインストールする必要はありません。暗号化だけでは通信の中身しか守れませんが、実在証明が加わることで「誰と通信しているのか」まで確かめられます。
HTTPSが必要とされる理由
現在のインターネット環境において、HTTPSの導入は選択肢ではなく前提条件になっています。個人情報や機密データを狙った攻撃が日常的に行われており、暗号化されていないサイトは標的になりやすいからです。
必要とされる理由は、情報を守るという直接的な効果だけではありません。偽サイト対策や訪問者の離脱防止という運営上の事情も絡む3つの理由を、順に確認しましょう。
情報の盗聴・改ざんを防ぐため
HTTPSを導入する最大の理由は、通信を暗号化して盗聴と改ざんからデータを守ることです。インターネット上を流れる通信は原理的には誰でも傍受できるため、飲食店や空港の無料Wi-Fiを使う場面ではリスクが一段と高まります。
狙われるのは、ログイン用のIDやパスワード、クレジットカードの情報、フォームに入力された氏名や電話番号です。ブラウザに保存されたCookieを抜き取られ、第三者が本人になりすましてログインできてしまう場合もあります。通信の途中で広告や不正なプログラムを埋め込まれる改ざんも防げます。
なりすまし・フィッシング被害を防ぐため
SSLサーバー証明書による実在証明は、偽サイトへの誘導や情報の詐取を防ぐ助けになります。発行時に認証局がドメインの使用権と運営者の実在性を審査するため、訪問者は通信先が名乗ったとおりの相手かを確かめられます。審査の厳しい証明書を選べば、運営組織の情報まで示せます。
本物によく似た偽サイトに情報を入力してしまえば、暗号化されていても情報は攻撃者の手に渡ってしまいます。鍵マークをクリックして運営組織を確かめる方法を案内しておく取り組みは、訪問者と自社ブランドの両方を守ります。
ブラウザの警告表示を避けるため
httpのままのサイトは、主要なブラウザで「保護されていない通信」と警告され続けます。訪問者はページを開いている間ずっと注意喚起を目にし、フォームに入力しようとすれば警告はさらに目立つ形で強調されます。
ある調査では、通信が保護されていないとわかった時点でページの閲覧をやめると答えた人が約80%にのぼりました。企業サイトであれば信頼性が損なわれ、フォームからの投稿が減り、新規商談の獲得機会そのものが目減りしてしまいます。
HTTPSがSEOに与える影響
HTTPS化はSEO(Search Engine Optimization )の面でも語られますが、期待できる効果を正しく見積もっておかないと判断を誤ります。Googleは安全な接続を評価対象に含めると明言している一方で、その影響の大きさについても言及しています。
評価基準に採用された背景、実際の効果の程度、対応しない場合の不利という3つの角度から、施策としての位置づけを見定めましょう。
GoogleがHTTPSを評価基準にしている背景
Googleは2014年に、暗号化された安全な接続を使っているかどうかをランキングアルゴリズムのシグナルとして考慮すると発表しました。テストで良い結果が得られたことを踏まえ、すべてのサイト所有者に切り替えを呼びかける内容でした。
同じ発表の中で、この変更が影響するのは全体のクエリのうち1%未満であり、良質なコンテンツなど他のシグナルほど比重は大きくないとも説明されました。同じ内容のページが異なるプロトコルで配信されている場合は、HTTPSのURLを優先してインデックスへ登録する方針も示されています。
HTTPS化によるSEO効果の実態
ほとんどのサイトが対応済みとなった現在、HTTPS化だけで検索順位が大きく上がることは期待できません。検索順位は競合との相対評価で決まるため、周囲も同じように対応していれば差がつかないからです。
効果が出るのは、未対応であることが足を引っ張っていた場合で、本来の順位に戻るという形で改善が見られます。移行の直後は3日から1週間ほどで順位が動き、その後1週間程度かけて元へ戻る例も報告されているため、慌てて手を加えず計測しながら様子を見ましょう。順位の上昇を狙う施策ではなく、情報を保護するための取り組みとして位置づけるのが正しい理解です。
※関連記事:【2026年最新】SEO対策とは?基本から実践まで自分でできる完全ガイド
HTTPS化しないことによるデメリット
未対応のまま運営を続けると、二重の不利を抱えます。一つは警告表示による離脱で、フォームの手前で訪問者を失えば流入を増やしても成果に結びつきません。もう一つは、本来得られるはずの評価を取りこぼす点です。
安全性が低い状態は訪問者の利便性を損なうと判断され、検索エンジンから評価されにくくなります。ページ数や情報量を増やしてヒットするキーワードが広がるほど、対応の有無による差はアクセス数の差として積み上がっていきます。放置している期間そのものが機会損失になると考えておきましょう。
サイトをHTTPS化(常時SSL化)する手順
HTTPS化の作業は、証明書の設定、混在コンテンツの解消、301リダイレクトの設定、各種ツールへの再登録という4つの段階に整理できます。順番を守って進めれば難しい手順ではありません。
証明書を有効にした直後は、httpとhttpsの2つのURLが並んで存在します。この状態を放置せず、表示の確認から転送設定までを一続きの作業として進めてください。
SSL証明書を取得・設定する
最初に行うのは、サーバー側で証明書を有効にする作業です。無料の証明書であるLet’s Encryptを使う場合、多くのレンタルサーバーでは管理画面のSSL設定から対象のドメインを選び、有効化するだけで利用を開始できます。
有料の証明書なら、申し込みから証明書のインストールまで複数の手順を踏みます。自社で用意したサーバーでは、証明書ファイルと秘密鍵をアップロードし、設定ファイルを編集して再起動する流れです。この段階では公開中のサイト表示に影響が出ないため、焦らず進められます。まずはhttpsのURLでサイトが正常に表示されるかを確かめてください。
混在コンテンツを解消する
httpsに切り替えた直後は、画像やCSS(Cascading Style Sheets)、JavaScriptといった部品がhttpのまま読み込まれている状態になりがちです。この状態を混在コンテンツと呼び、解消しないかぎり保護された通信として扱われず、鍵アイコンも表示されません。
原因の特定には、ブラウザの開発者ツールが役立ちます。コンソールを表示するとhttpで読み込まれているファイルのURLと記述箇所が示されるので、該当部分をhttpsに書き換えます。CSS内で指定した画像のパスや埋め込みコンテンツのURLは見落としやすいため、念入りに確認しましょう。
301リダイレクトを設定する
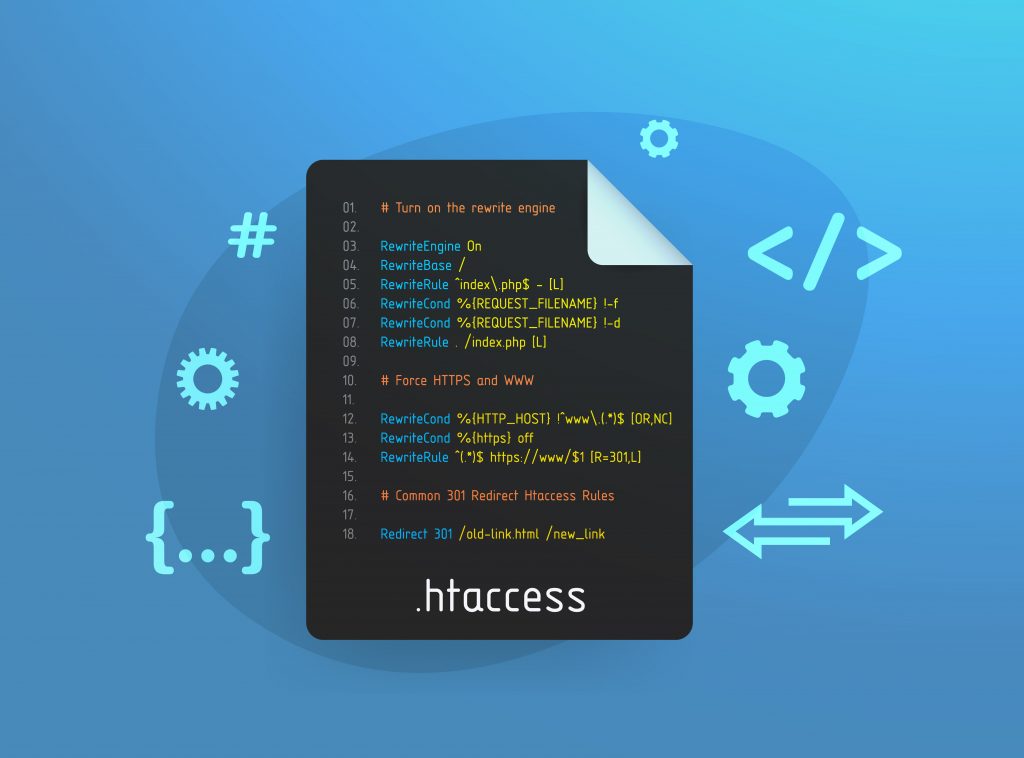
混在コンテンツを解消したら、httpへのアクセスをhttpsへ自動的に転送する設定を行います。ここで使う301リダイレクトはWebページを恒久的に移転したことを示す転送方法で、設定しないかぎり両方のURLでアクセスできる状態が続きます。
設定には、サーバーに置く.htaccessというファイルを使うのが一般的です。正しく設定すれば、それまで積み上げてきた検索エンジンからの評価を引き継げます。httpとhttpsは別のサイトとして扱われるため、この転送を省くと評価が二手に分かれてしまいます。設定後は、外部からのリンクが正常に働くかも確かめておきましょう。
※関連記事:リダイレクトとは?種類、警告、リダイレクトの設定方法
各種ツールへの再登録を行う
転送設定まで終えたら、計測に使っているツールの登録内容を更新します。Google Search Consoleではhttpsから始まるURLで新しいプロパティを登録し、httpのプロパティは過去のデータを参照するために残しておくと移行前後の比較に使えます。
Google アナリティクスは、管理画面のデータストリームでURLがhttpsになっているかを確認します。URLが変わることでSNSの共有ボタンの数が初期化される点も、あらかじめ社内で共有しておくと慌てずに済みます。
HTTPS化の際に注意すべきポイント
HTTPS化は手順どおりに進めれば完了しますが、設定の抜けが後から表面化するケースもあります。特に注意したいのは、canonicalタグや内部リンクなどURLの表記が古いまま残ることと、証明書の期限管理を忘れることです。
いずれも作業そのものは簡単ですが、見落とすと検索エンジンからの評価や訪問者の安心感を損ないます。3つの注意点を押さえ、移行後にトラブルを抱え込まないようにしましょう。
canonicalタグの書き換えに関する注意点
canonicalタグは、内容が重複または類似したページが複数ある場合に、どのページを正規のものとして扱うかを検索エンジンへ伝えるHTML(HyperText Markup Language)タグです。ページ評価が分散するのを防ぐ役割があり、<head>内に記述します。
このcanonicalタグがHTTPS化前のURLのまま残っていると、評価が分散して検索順位が下がる可能性があります。転送設定を済ませていても矛盾した情報が伝わるため、移行後はすべてのページで指定先がhttpsのURLになっているかを点検してください。
※関連記事:canonical(カノニカル)タグとは?意味とSEOにおける重要性、使い方や設定方法も紹介
内部リンク・外部発信URLの統一に関する注意点
サイト内に残ったhttpの記述も、移行時の見直し対象です。直接書き込まれた内部リンクや画像のURLがhttpのままだと、余分な転送が発生したり混在コンテンツの原因になったりします。コンテンツ管理システムを使っているなら、データベース内のURLを一括で置き換えると効率的です。
見落としがちなのは、サイトの外で使っているURLです。名刺やパンフレットなどの印刷物、外部の登録サイトやSNSのプロフィールに記載したURLも見直しましょう。転送設定があれば自動で切り替わりますが、発信するURL自体をhttpsへ揃えておくほうが確実です。
証明書の有効期限管理に関する注意点
SSL証明書には有効期限があり、期限を過ぎると訪問者のブラウザに警告が表示されます。更新を忘れた瞬間から、httpのままだった頃と同じように不安を与える状態に戻ってしまいます。
証明書の有効期間は業界全体で短縮が進んでおり、2026年3月15日以降に発行される証明書は最大200日となりました。2027年3月には100日、2029年3月には47日へと縮められる予定です。更新を人の記憶に頼らず、自動更新に対応したサーバーを選ぶか、期限を担当者間で共有して運用手順に組み込んでおいてください。
HTTPS対応のサイト制作・運用を成功させるポイント
HTTPS対応でつまずきやすいのは、すでに運用しているサイトを後から移行する場面です。設計の段階からHTTPSを前提にしておけば、混在コンテンツの修正や転送設定に追われる状況を避けられます。
サイトのリニューアルと合わせて対応する場合には、別の配慮も必要です。新規制作のときの考え方と、リニューアル時の進め方の2点を確認しておきましょう。
サイト設計段階からHTTPS前提で構築するポイント
新しくサイトを制作するなら、最初からすべてのページをhttpsで配信する前提で設計しておくのが最も確実です。後から移行する場合に発生する読み込みパスの一括修正や転送設定の追加といった手戻りを、まとめて避けられます。
確認しておきたいのは、利用するサーバーが無料の証明書に対応しているかどうかです。暗号化通信そのものに対応していないサーバーも残っており、有料の証明書しか選べない場合は毎月の維持費が発生します。制作会社に依頼する際は、常時SSL化を前提とした構築になっているかを仕様の段階で確かめてください。
※関連記事:WEBサイト制作の全体の流れや進め方、成功の鍵や依頼のポイントを解説
SEOを考慮したサイトリニューアルのポイント
リニューアルとHTTPS化を同時に進める場合は、変更した内容を記録として整理しておきましょう。デザインの刷新、URLの構造の変更、暗号化への対応が重なると、順位が動いたときに何が原因なのか切り分けられなくなるからです。
移行の直後に再クロールを促すと、ページの再評価が入って一時的に順位が変動する可能性があります。検索結果に表示されるURLがhttpsへ切り替わるまでには数日から数週間、全ページでは3か月程度かかる場合もあるため、計測を続けながら判断してください。
※関連記事:サイトリニューアルの手順とは?注意点や目的、成功のポイントを解説
まとめ
HTTPSは、SSL/TLSによって通信を暗号化し、盗聴や改ざん、なりすましから情報を守る通信プロトコルです。HTTPとの違いは暗号化の有無にあり、URLの表記や鍵マーク、ポート番号にも表れます。証明書の設定、混在コンテンツの解消、301リダイレクト、各種ツールの再登録という手順を踏み、canonicalタグの書き換えや期限管理まで目を配れば、移行は安全に進みます。HTTPS化はセキュリティとSEOの双方を支える土台であり、Webサイトを運営するうえで欠かせない取り組みです。
自社サイトのHTTPS対応やリニューアルに不安がある場合は、DYM(株式会社DYM)の「WEBサイト制作・運用事業」にご相談ください。内部対策(テクニカルSEO)に精通したエンジニアが、累計5,500案件以上の実績をもとに、制作の段階からSEO評価の高い設計をご提案します。URLの正規化やリダイレクト設定から公開後の運用改善までを一貫して支援できるため、専任の技術担当者がいない企業でも安心してお任せいただけます。
よくある質問
Q. HTTPSは絶対安全?
サイトを運営する側にも、HTTPS化すれば不正アクセスを防げるという誤解があります。暗号化は訪問者との通信を保護する仕組みであり、サイト自体が攻撃の対象になった場合には効果を発揮しません。Webアプリケーションを保護するファイアウォールの導入やプラグインの更新など、別の対策を重ねる必要があります。
Q. HTTP/2・HTTP/3との違いは?
HTTP/2には、複数の要求を同時並行でやり取りする多重化やヘッダーの圧縮といった特徴があります。暗号化と復号の処理が加わる分ごく小さな負荷は生じますが、現在のサーバーやブラウザは高速化されており、HTTPS化したサイトのほうが結果として速くなるケースも少なくありません。
Q. URLのスラッシュの意味は?
URLはWebページの場所を示す住所のようなもので、安全かどうかを分けているのは、あくまでコロンの前に書かれたプロトコル名です。記号そのものに安全性の意味はありません。URLを確認するときは、記号ではなく先頭の文字列に「s」が付いているかどうかに目を向けてください。
ご質問やご相談がございましたら、
まずはお気軽に
お問い合わせください!
【筆者・監修者企業】

【筆者・監修者企業】
「世界で一番社会を変える会社を創る」というビジョンのもと、WEB事業、人材事業、医療事業を中心に多角的に事業を展開し、世界で一番社会貢献のできる会社を目指しています。時代の変化に合わせた新規事業を生み出しながら世界中を変革できる「世界を代表するメガベンチャー」を目指し、日々奮闘しています。
ご質問やご相談がございましたら、
まずはお気軽に
お問い合わせください!

タグ一覧
ご質問やご相談がございましたら、
まずはお気軽に
お問い合わせください!
よく読まれている記事

関連記事
おすすめ記事
ご質問やご相談がございましたら、
まずはお気軽に
お問い合わせください!
ご質問やご相談がございましたら、
まずはお気軽に
お問い合わせください!